
Kalt erwischt
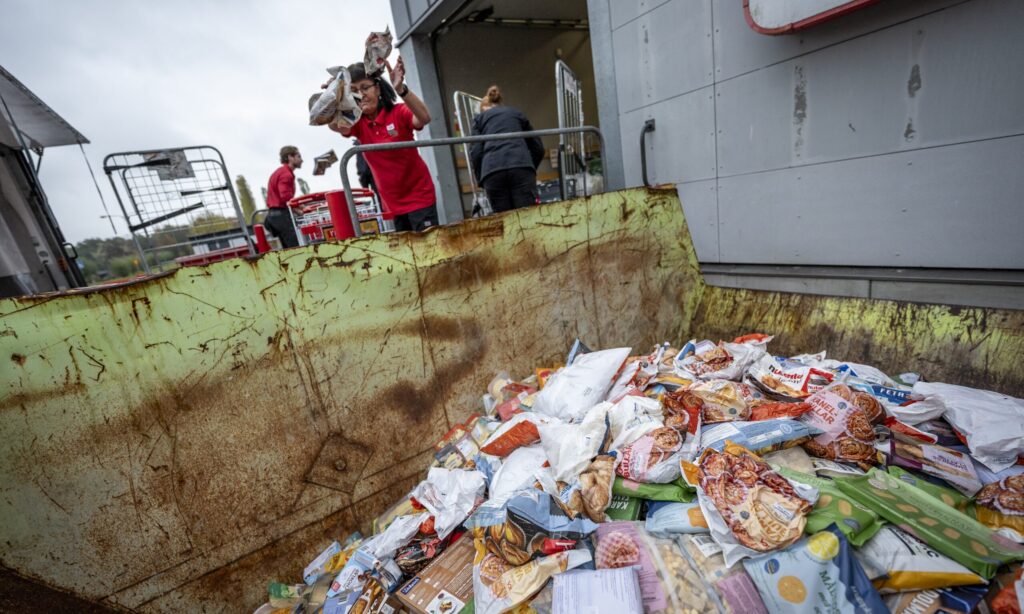
Die Meldungen häuften sich in den letzten Tagen: Angreifer verstellen über das Internet die Temperaturregler von Kühlgeräten, was zu erheblichen Schäden führt. Betroffen sind mindestens elf europäische Länder, getroffen hat es etwa einen französischen Tiefkühler für Blutplasma und eine Metzgerei in Köniz.
Wer ist schuld? Putin? Nordkorea? Iranische Hacker oder gar die NSA? Ach was, für diese halbamateurhaften Cyberattacken braucht es keinen Angreifer mit den Ressourcen eines Staates, das haben wir uns schön selbst eingebrockt. Erinnern Sie sich noch an den – wie war das noch? – vor-vor-vorletzten Tech-Hype? Also vor KI, 5G und Blockchain. Genau: das Internet of Things.
Alles hängt am Netz
Das Internet of Things (IoT) ist einfach erklärt: Nachdem das Internet in den 1990er Jahren Büros und Eigenheime eroberte und in den 2000er Jahren unsere Geschäftswelt radikal umkrempelte, knöpfte es sich ab etwa 2008 alle bisher unerschlossenen Ecken und Winkel unserer Leben vor: Telefone (fortan: Smartphones), Fernseher, Spielekonsolen, Foto- und Videokameras, physische Zugangssysteme (Tür, Tor, Lift), Babyfone, Leuchtmittel, Thermometer, Sexspielzeuge, kurz: Alles wurde digitalisiert und ans Internet angeschlossen. Thing heisst schliesslich nur: Ding.
Während Expert:innen wie Tech-Skeptiker:innen den wirtschaftlichen Paradigmenwechsel gleichermassen kritisch beäugten, gierten Tech-Enthusiast:innen nach den Gadgets der neuen Generation. Ungeklärt blieb dabei eine Frage – bis es schlicht keine Offline-Alternativen mehr gab: Wer braucht so etwas?
Nicht jedes «Ding» gehört ins Netz
Sinnvolle Anwendungen gibt es durchaus. Dass Techniker:innen remote (also aus einer Zentrale) die Gerätschaften überwachen können, für die sie zuständig sind, anstatt regelmässige Touren zu unternehmen oder auf einen Anruf eines gestressten Werkleiters zu warten, wäre eine davon. Temperatursensoren im Freien, die ihre Daten sowieso veröffentlichen, oder Wildtierkameras, die in der freien Natur stehen und ihre Bilder direkt ins Netz stellen, wären andere.
Warum aber nicht auch Fernsteuerungen von Heizungen, physische Zugangssysteme oder Kühlanlagen übers Internet verfügbar machen? Geräte, die öffentliche Daten ermitteln, können sorgenfrei am Internet hängen und darüber ihre Daten (selbst unverschlüsselt!) teilen. Das spielt in keinem Angriffsszenario eine Rolle. Anders bei Sensoren, die Sicherheitsaspekte einer Anlage offenlegen (zum Beispiel, wann welche Maschine läuft oder wann das Sicherheitspersonal einen Raum betritt). Ebenfalls anders ist es bei Systemen, die nicht bloss von sich aus nach aussen senden, sondern Befehle von aussen empfangen und Geräte steuern. Warum, zeigt der aktuelle Fall.
Nicht ob, sondern wann
In einer idealen Welt wäre ein solcher Angriff unmöglich. In dieser Welt hegte auch niemand böse Absichten, und Krieg und Krisen gäbe es nicht. In der tatsächlichen Welt gibt es jedoch keine digitalen Geräte ohne Sicherheitslücken: Bugs (also Fehler in Elektronik oder Software) sind der Sache inhärent. Selbst die sichersten Technologien laufen Gefahr, durch falsches Vertrauen in die Produkte der Lieferanten (Supply-Chain-Attacken) oder technologische Neuerungen (das fortwährende Damoklesschwert des Quantencomputers) unsicher zu werden. Die Frage in der Entwicklung von digitalen Gerätschaften lautet also nicht, ob etwas jemals schiefgehen könnte, sondern: wann es schiefgeht und wer den Schaden trägt.
Das klingt aber (bitte entschuldigen Sie den ekelhaften Marketingsprech) gar nicht sexy und spielt auch kein Geld ein. Denken Sie zurück an die Welt vor fünfzehn Jahren. Alles war toll und neu und smart und digital und Social Media und plötzlich auch aus der Ferne möglich. Alles, was fehlte, waren Features. Und so kam es, dass unsere Taschentelefone plötzlich auch zur Musiksammlung und zum Zahlungsmittel, zum Schlüsselbund und zur Erinnerungsstütze wurden. Und deshalb brauchen heute Kochherde und Armbanduhren eine Internetverbindung, um überhaupt zu funktionieren.
Ein Feature zu viel
Selbstverständlich lassen sich auch sichere Systeme bauen. Armeen, Geheimdienste, Regierungen (manchmal) – Sie können es sich vorstellen – brauchen sichere Infrastruktur. Nur ist das teuer.
Im sicherheitsorientierten Ingenieurwesen unterscheidet man zwischen dem Schutz von Mensch und Umwelt (Safety) und dem Schutz vor Cyberangriffen (Security). Wie im Ingenieurwesen üblich, wird zuerst das Problem definiert und dann das Produkt entwickelt, das es löst.
Das Problem ist der Druck, möglichst schnell auf den Markt zu kommen. Verkörpert wird er vom mittleren Management und den Marketingabteilungen. Hat man erst einmal ein Kühlschranksystem gebaut, welches die Abfrage der Sensoren über das Internet ermöglicht (für einen Laden etwa ein nicht sicherheitskritisches, aber praktisches Feature), drängt sich die Frage fast schon von selbst auf: Warum wollen wir den Kühlschrank nicht auch remote regulieren können? Da alle Einzelteile (Internetanschluss, digitale Regulierung des Geräts) bereits vorhanden sind, wäre dies ein grosses Feature, welches mit relativ geringem Aufwand in das Produkt integriert und vermarktet werden könnte.
Gleiches Innenleben, anderes Logo
Diese Erklärung greift noch etwas zu kurz: Obwohl sie die Existenz von Bugs erklären kann, erklärt sie noch nicht, warum Supermarktkühlschränke ebenso wie Blutplasma-Kühlgeräte betroffen sind. Schliesslich ist davon auszugehen, dass es sich nicht um dieselben Produkte handelt.
Hersteller von digitalen Produkten (oder Produkten mit digitaler Elektronik) beschränken sich oft darauf, fertige Komponenten zusammenzusetzen und zu vertreiben. Das ergibt betriebswirtschaftlich durchaus Sinn. Warum sollte jede Firma, die Kühlaggregate baut, deren Steuerung selbst entwickeln? Forschung und Entwicklung (research and development; R&D) ist teuer, und Mehrspurigkeit bei Massenelektronik lässt sich gegenüber Investor:innen kaum begründen. Entwickelt und produziert wird die Elektronik von Zulieferern, sogenannten OEM (Original Equipment Manufacturers).
Ist Ihnen auch schon ein Gerät aufgefallen, das bis auf das Markenlogo (und vielleicht das Gehäuse) mit einem anderen identisch ist – dieselben Knöpfe, dieselbe Bedienung?
So dürfte es – und das ist bloss eine unrecherchierte Vermutung – möglich geworden sein, über eine einzige Sicherheitslücke in einem Bauteil ganz unterschiedliche Kühl- und Gefrierschränke anzugreifen: ein simpler, als amateurhaft abgetaner Angriff mit grosser Breitenwirkung.
An dieser Stelle liesse sich die Moralkeule schwingen oder der Kapitalismus als solcher kritisieren. Doch die Sache ist einfacher. Steuerbare Geräte ans offene Internet zu hängen, ist schlichtweg fahrlässig, aber – zumindest bis zur Katastrophe – stets günstiger, als sich um angemessene Sicherheitspraktiken zu kümmern. Solange schnelle Gewinne erlaubt sind – auf Kosten nachhaltigen Wirtschaftens, um den Preis von Foodwaste und verdorbenem Blutplasma –, wird man sie auch machen.
P.S. Inzwischen haben prorussische Cyberkriminelle die Angriffe für sich reklamiert.
P.P.S. Eilmeldung kurz vor Redaktionsschluss: Die BBC meldet, der französische Aussenminister Jean-Noël Barrot mache inzwischen den Iran für die Angriffe verantwortlich (der Iran weist die Vorwürfe zurück).
Themenbezogene Interessenbindung der Autorin/des Autors
Unter dem Pseudonym G. Schwarzschild schreibt ein:e IT-Expert:in und Entwickler:in freier Software. Das Pseudonym dient sowohl dazu, ehrlich und klar Kritik zu äussern, als auch frei von den Interessen der Arbeits- und Auftraggebenden Tatsachen und Meinungen wiederzugeben. Die Person ist der Redaktion bekannt.
_____________________
➔ Solche Artikel sind nur dank Ihren SPENDEN möglich. Spenden an unsere Stiftung können Sie bei den Steuern abziehen.
Mit Twint oder Bank-App auch gleich hier:
_____________________
Meinungen in Beiträgen auf Infosperber entsprechen jeweils den persönlichen Einschätzungen der Autorin oder des Autors.

Ihre Meinung
Lade Eingabefeld...